ホームページ監視カメラ「小人さん」
来た人が小人になって町を歩く。見ればわかるアクセス状況と、攻撃の「下見」から「侵入」までの見張りを、ひとつの画面で。
紹介動画(約 2 分)は YouTube でもご覧いただけます。
無料で試す・資料を請求する しくみを見る
来た人が小人になって町を歩く。見ればわかるアクセス状況と、攻撃の「下見」から「侵入」までの見張りを、ひとつの画面で。
紹介動画(約 2 分)は YouTube でもご覧いただけます。
無料で試す・資料を請求する しくみを見る「今どれくらい見られているの?」に、担当者以外が答えられる会社は多くありません。
ホームページを町に、ページを家に、見に来た人を小人にして描きます。小人は見ているページの家の前に立ち、次のページへ歩いていきます。
どのページが人気か、人がどう流れているか、今まさに何人が見ているかが、解析の知識なしに伝わります。社長室や受付のモニターに映しておくだけで、社員全員がホームページを意識するようになります。
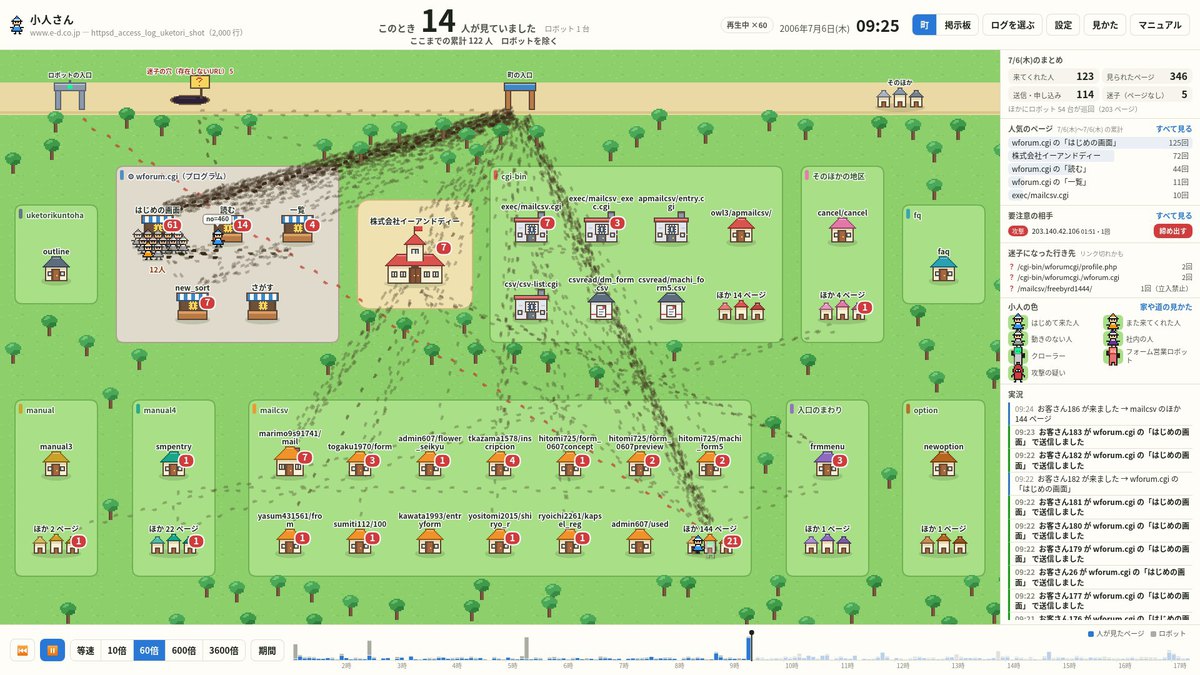
人も、ロボットも、攻撃者も、ひと目で見分けられます。
来た人帽子の色で「検索から」「直接」「AI チャットから」などを区別 また来た人再訪や、スマホ・パソコンの別にも色分けできます
 クローラーGoogle や AI の自動巡回。人数には数えず薄く表示
 フォーム営業ロボットお問い合わせフォームへ自動送信する迷惑な相手
 攻撃の疑い脆弱性スキャン、パスワード総当たり、下見、侵入の疑い、Web シェル
 トップページ旗の立った館。家は人気ほど大きく
 プログラム(CGI)工房と窓口で、機能ごとの利用がわかる
 迷子の穴存在しないページへ行った人。リンク切れの発見に
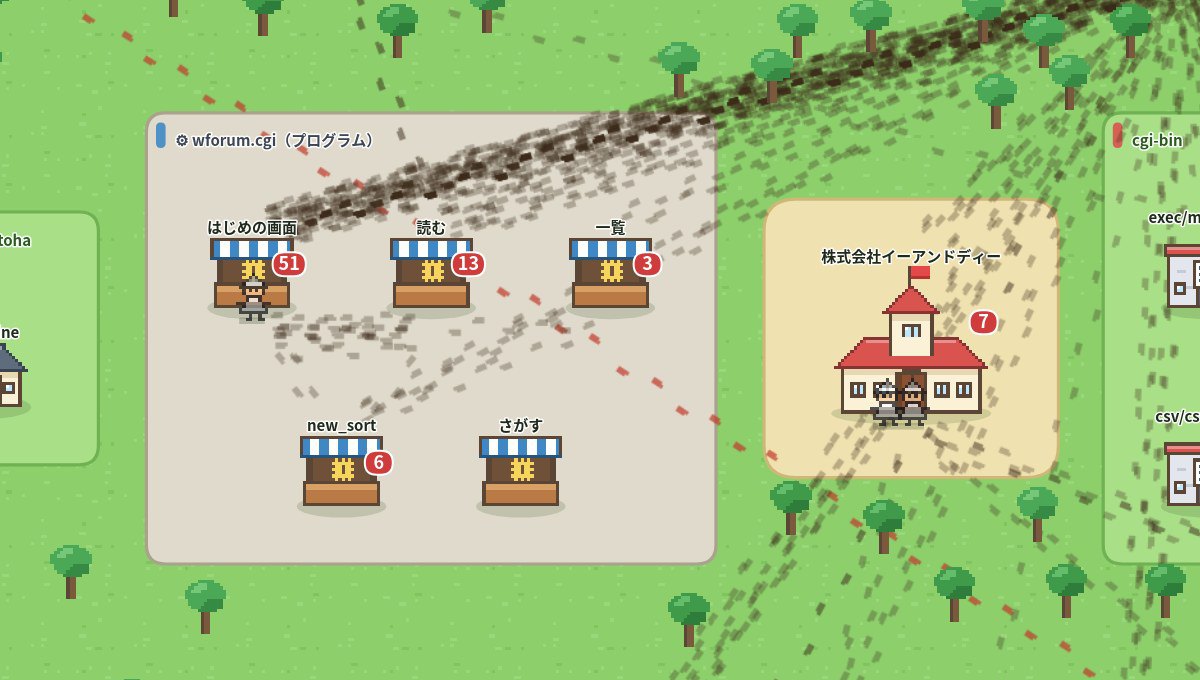
フォームの送信は、小人が手紙を家に届けます。CGI などのプログラムは「工房」と「窓口」で表し、「読む」「書く」といった機能ごとに、どこが使われているかが見えます。
小人をクリックすると、どこから来て、どのページをどの順に見たかの道のりが出ます。家をクリックすると、そのページを見た人数、来る前のページ、次に行ったページがわかります。
検索エンジンのクローラー、フォーム営業ロボット、攻撃者を自動で見分け、「要注意の相手」として一覧にします。赤いフードの攻撃者はワンクリックで締め出し、Web サーバーまたはゲートウェイがその相手の接続を拒否します。
新しい攻撃や営業ロボットを見つけたときは、メール・Slack・LINE に通知。毎朝「きのうのまとめ」も届きます。設定ファイルの盗み見のような決定的な攻撃は、自動で締め出すこともできます。
※ 小人さんはログを見てから検知する「見張り」です。WAF(攻撃を未然に防ぐ装置)の代わりではなく、WAF をすり抜けた相手に気づくためのものです。
弊社自身のホームページ(WordPress)の 20 日間(2026 年 9 月 23 日〜10 月 12 日)のアクセスログを、小人さんで集計した結果です。
このほか、AI 関連のロボットのアクセスが 1,970 回。人の訪問は 2,406 人・閲覧 4,275 ページでした。
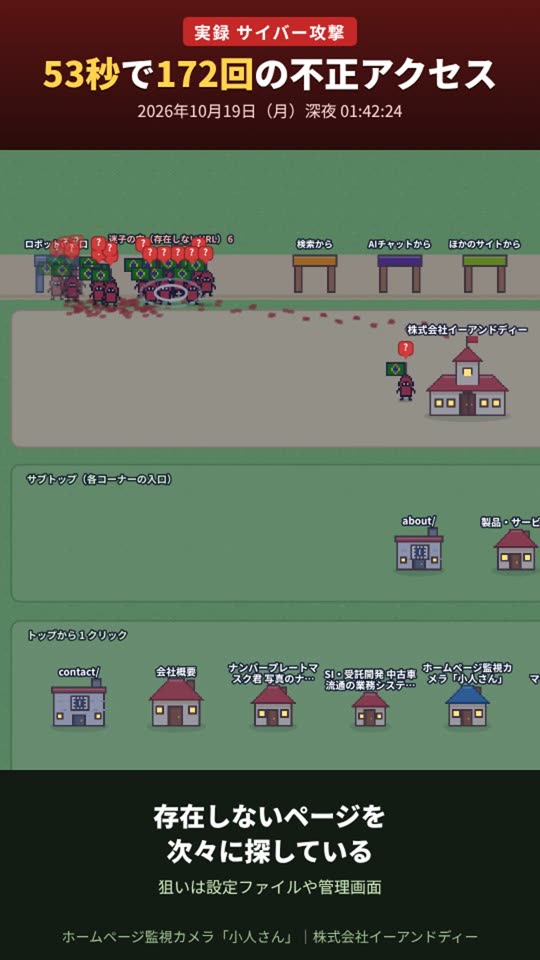
弊社のホームページに、深夜、1 台のコンピュータから要求が押し寄せました。
名前ごとに見ると「少しだけ来た別々の訪問者」に見えますが、小人さんは同じ相手だと見抜いて 1 人の攻撃者としてまとめ、知らせます。
ふだんの朝・深夜・この攻撃の一部始終は、本編の動画(1 分 51 秒・YouTube)でご覧いただけます。
動画は相手のアドレスを伏せて表示しています(約 30 秒・YouTube。再生すると YouTube に接続します)。
侵入は「下見 → 試行 → 侵入 → 居座り」の順に進みます。WAF は既知の攻撃パターンを止めますが、少しずつ試す相手や、侵入後に置かれたプログラムには気づけません。小人さんは、各段階に対応する 4 つのサインを検知し、至急のものは件名を変えて知らせます。
プラグインやテーマの一覧、利用者名、設定ファイルやバックアップの残骸を探す「列挙」を検知します。攻撃の準備段階で相手に気づき、締め出せます。
ログイン画面や管理用 API など「守られた場所」で失敗が続いたあとに、要求が通った相手を知らせます。パスワード総当たりの「成功」を見逃しません。
画像やファイルの置き場(アップロード先)にあるはずのないプログラムが動いているときに知らせます。侵入後に置かれた遠隔操作の道具を見つけます。
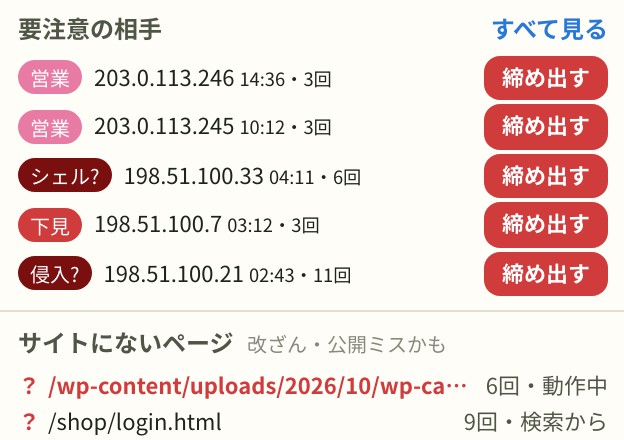
小人さんがトップページからリンクをたどって集めた一覧にもサイトマップにもないのに、ページとして返っているものを一覧にします。改ざんで埋め込まれた偽ページや、公開するつもりのなかった画面に気づけます。
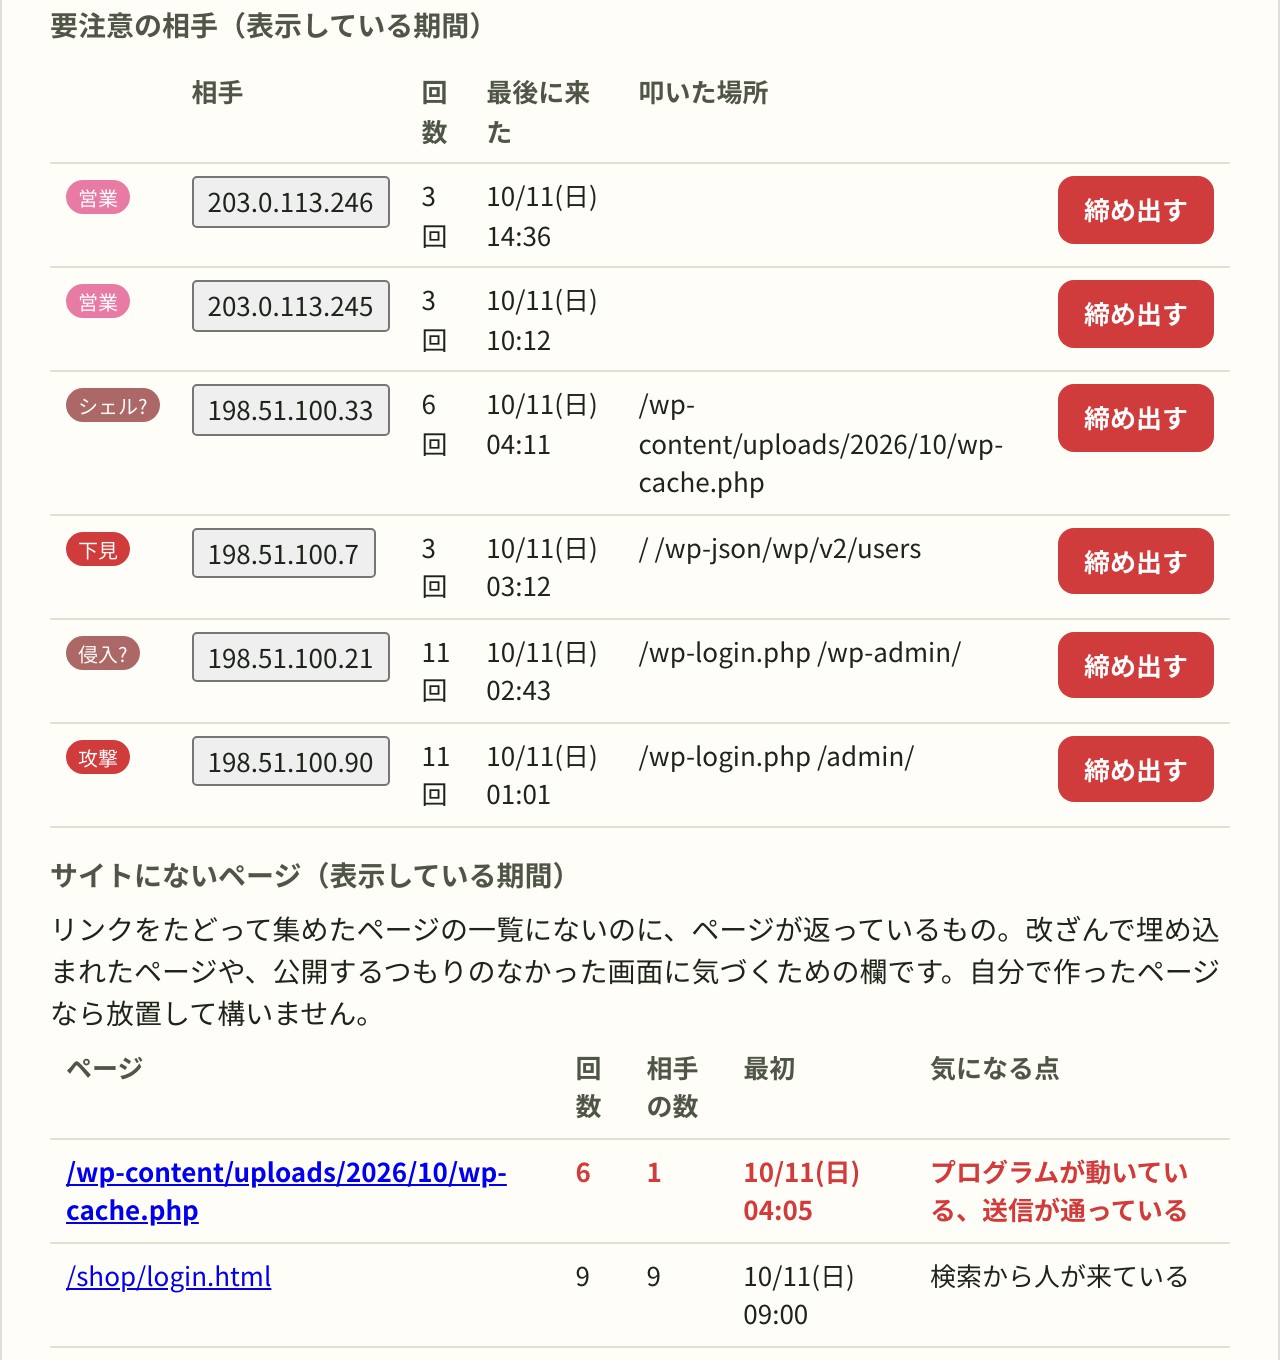
要注意の相手には、いちばん重い理由が札で付きます。「侵入?」「シェル?」は至急。相手をクリックすると理由の一覧と「確認すること」が出て、そのまま「締め出す」で遮断できます。
「トップからたどれないページ」には、ページ名から実際のページを開くリンクが付くので、改ざんか公開ミスかをその場で確かめられます。
画面のアドレスは例示用です。
4 つのサインはメール・Slack・LINE に通知されます。同じ相手・同じページは 24 時間に 1 回だけ知らせるので、通知に埋もれません。
WAF(ウェブ・アプリケーション・ファイアウォール)をお使いでも、小人さんは別の段階を受け持ちます。両方を併せると、見張りの層が二重になります。
要求を 1 件ずつ検査し、攻撃の形をしたものをその場で遮断します。
ログ全体を時間をまたいで見て、相手の「ふるまい」から気づきます。
入口で弾く×あとから気づき、振り返る
小人さんは WAF を置き換えるものではありません。WAF では気づけない「ふるまい」を見張り、起きたことを振り返るための道具です。
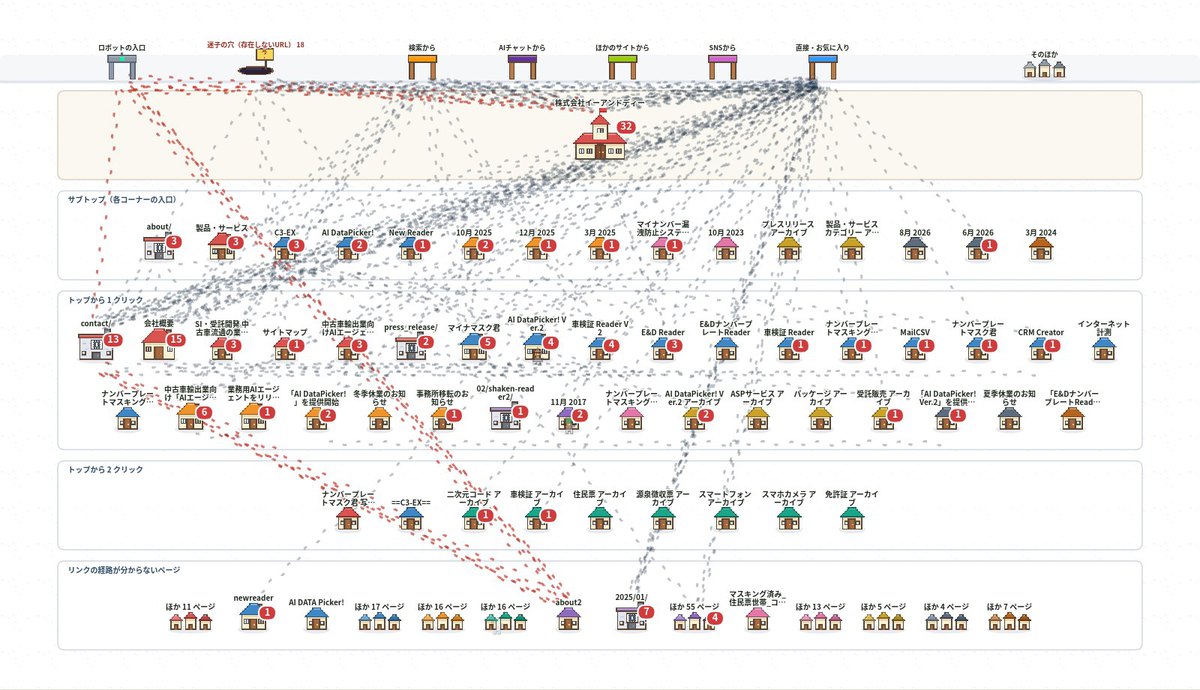
小人が歩いた跡は足あとになって残ります。よく通る道ほど足あとが重なり、どのページからどのページへ人が流れているかが浮かび上がります。雪景色にすると、足あとだけがくっきり見えます。
家はトップページからのクリック数で段に並ぶので、「トップから遠すぎて誰も来ないページ」もすぐ見つかります。
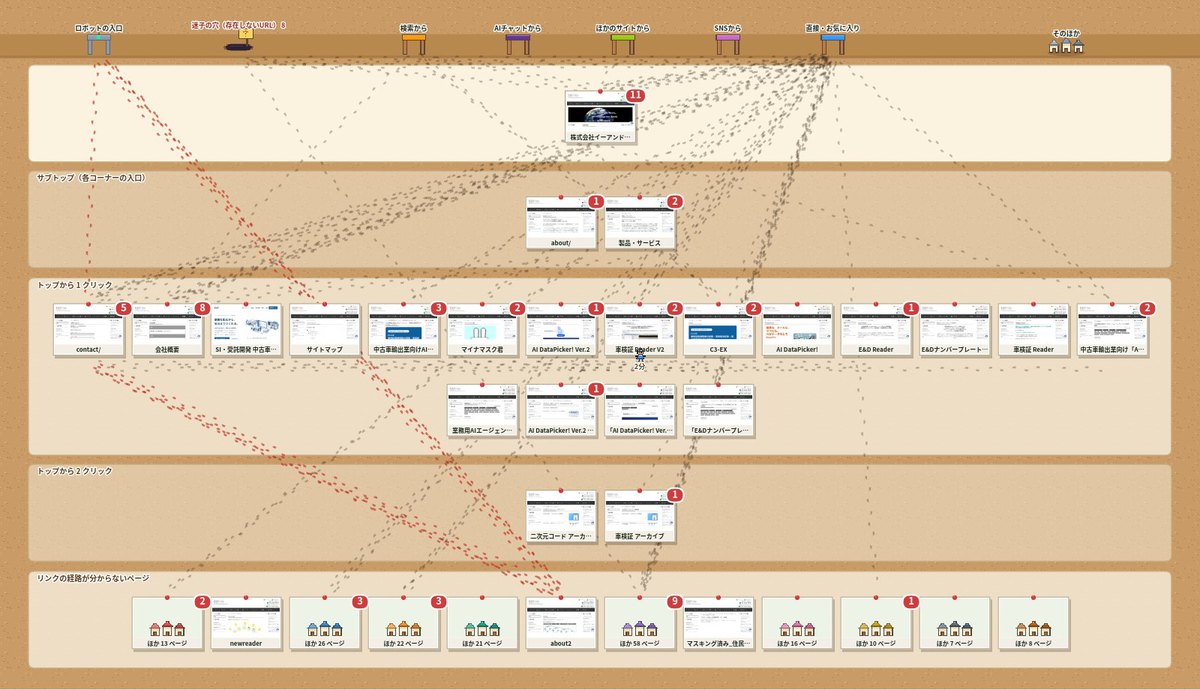
「掲示板表示」に切り替えると、ページの縮小画像の前に小人が立ち、何分読んでいるかも出ます。
過去のログは等速〜3600 倍で再生でき、「きょう」「過去 7 日」や日時を指定した集計もできます。ChatGPT などの AI が回答のために御社のページを参照した回数、AI チャットから来た人の数も集計します。
ホームページ側の改修も、プラグインの追加も不要です。Apache / nginx のアクセスログに対応しています。
Web サーバーまたはゲートウェイに 1 行追加して、アクセスログを小人さんへ送ります(syslog)。弊社でホスティングしているサイトは、お客様の作業なしで設定できます。
ログからサイトの構造を読み取り、ページの名前を取得して、町を自動で作ります。サイトマップの作成や設定は要りません。
合言葉を入れた社内のパソコンや、受付のモニターから見られます。締め出しを使う場合は、お客様の Web サーバーまたはゲートウェイが 1 分ごとにリストを取り込みます(小人さんからお客様のサーバーへログインすることはありません)。
正式なお見積りは、サイトの規模と構成をうかがったうえでご提示します。
| 見える化 | 町の表示、再生・期間指定、人気ページ、訪問者の道のり、AI 参照の集計。 月額 5,000 円〜/サイト(初期設定費 30,000 円〜) |
|---|---|
| 防犯つき | 上記に加え、要注意の相手の検知、4 つのサイン(下見・侵入の疑い・Web シェル・トップからたどれないページ)の検知、締め出し(Web サーバー/ゲートウェイ連携)、メール・Slack・LINE 通知、毎朝のまとめ。 月額 15,000 円〜/サイト |
| 月次報告つき | 上記に加え、1 か月のアクセスと防犯の状況を、経営者向けの日本語の報告書にして毎月お届け。取引先のセキュリティ確認にもお使いいただけます。 月額 25,000 円〜/サイト |
| オンプレミス | お客様のサーバー(Linux / Windows)に設置。複数サイト・社内システムの監視にも。 個別見積 |
価格は税別の目安です。弊社ホスティングのお客様には、既存契約への追加としてご提供します。
アクセスログをお送りいただければ、御社サイトの「町」を作り、攻撃や営業ロボットがどれだけ来ているかをお見せします(無料)。2 週間の無料トライアルも受け付けています。
株式会社イーアンドディー
お問い合わせ・資料請求